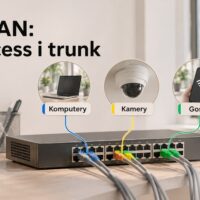
Osobne nazwy sieci Wi-Fi nie oznaczają, że firmowe komputery, telefony gości i kamery monitoringu są od siebie odizolowane. Router może udostępniać trzy różne SSID, a mimo to kierować wszystkich użytkowników do jednej sieci lokalnej. W takiej konfiguracji gość może uzyskać dostęp do panelu drukarki, rejestratora kamer albo innych urządzeń firmowych. VLAN (Virtual Local Area Network) rozwiązuje problem na poziomie przełączników i punktów dostępowych, ale samo utworzenie VLAN-ów jeszcze nie wystarcza. Potrzebne są prawidłowo ustawione porty access i trunk, adresacja IP oraz reguły zapory kontrolujące komunikację między segmentami.
VLAN, access i trunk – jak działa podział sieci na poziomie przełącznika?
VLAN to logicznie wydzielona sieć warstwy drugiej modelu OSI. Pozwala rozdzielić urządzenia korzystające z tych samych fizycznych przełączników i przewodów Ethernet. Komputer przypisany do VLAN 10 oraz kamera w VLAN 30 znajdują się w osobnych domenach rozgłoszeniowych, nawet gdy oba urządzenia podłączono do jednego switcha.
Standard IEEE 802.1Q umożliwia oznaczanie ramek Ethernet identyfikatorem VLAN. Pole identyfikatora ma 12 bitów, a do typowego wykorzystania dostępne są numery od 1 do 4094. Wstawiony znacznik 802.1Q ma 4 bajty, dlatego infrastruktura powinna prawidłowo obsługiwać ramki z dodatkowym tagiem.
O sposobie przesyłania ruchu decyduje konfiguracja portu:
- Port access – przypisuje urządzenie końcowe do jednego VLAN-u. Komputer, drukarka czy typowa kamera IP wysyłają i odbierają ramki bez znacznika VLAN.
- Port trunk – przenosi wiele VLAN-ów jednym połączeniem, zwykle między przełącznikami, routerem i punktem dostępowym Wi-Fi. Poszczególne sieci identyfikowane są znacznikami 802.1Q.
- Native VLAN i PVID – określają obsługę ruchu nieoznaczonego. PVID przypisuje przychodzące ramki bez tagu do konkretnego VLAN-u, natomiast native VLAN na typowym trunku określa VLAN obsługiwany bez tagowania. Szczegółowe zachowanie zależy od producenta i konfiguracji.
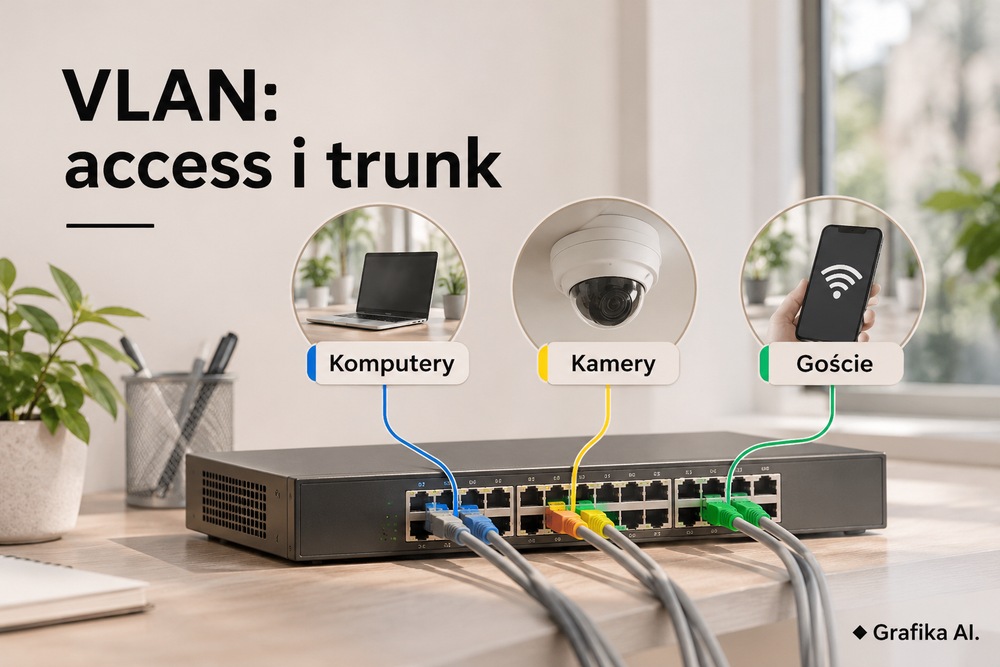
Przykład: firma ma przełącznik zarządzalny z 24 portami. Porty 1–12 pracują jako access w VLAN 10 dla komputerów. Porty 13–18 należą do VLAN 30 dla kamer. Port 24 łączy switch z routerem i pracuje jako trunk, przenosząc VLAN 10, 20, 30 i 40.
Jeśli punkt dostępowy nadaje sieci „Firma” i „Goście”, można przypisać im odpowiednio VLAN 10 i 20. Port prowadzący do AP powinien przenosić wymagane VLAN-y. Trzeba też uwzględnić sposób zarządzania samym AP, ponieważ jego adres administracyjny może znajdować się w osobnym VLAN-ie.
Kiedy access, a kiedy trunk? Access jest właściwym wyborem dla zwykłych urządzeń końcowych. Trunk stosuje się tam, gdzie jedno fizyczne połączenie musi przenosić kilka segmentów. Wyjątkiem są m.in. telefony VoIP z komputerem podłączonym przez telefon oraz serwery wirtualizacji, które mogą wymagać portów hybrydowych lub trunk.
Nie należy bez potrzeby udostępniać wszystkich VLAN-ów na każdym trunku. Lista dozwolonych VLAN-ów (allowed VLANs) ogranicza przenoszony ruch i ryzyko błędnego podłączenia urządzeń. Na połączeniu do AP obsługującego wyłącznie sieć firmową i gościnną nie ma powodu przesyłać VLAN-u kamer, o ile nie jest potrzebny do innej funkcji urządzenia.
Jak podzielić komputery, gości, kamery i IoT na osobne segmenty?
W biurze zatrudniającym 25 osób, wyposażonym w 12 kamer IP, sześć urządzeń IoT i kilka punktów dostępowych, sensownym punktem wyjścia jest pięć segmentów. Każdy otrzymuje własną podsieć, bramę oraz pulę adresów DHCP, jeżeli urządzenia korzystają z automatycznej konfiguracji.
| VLAN | Przeznaczenie | Przykładowa podsieć |
|---|---|---|
| 10 | Komputery pracowników | 192.168.10.0/24 |
| 20 | Goście Wi-Fi | 192.168.20.0/24 |
| 30 | Kamery IP i rejestrator | 192.168.30.0/24 |
| 40 | IoT, np. czujniki i sterowniki | 192.168.40.0/24 |
| 99 | Zarządzanie infrastrukturą | 192.168.99.0/24 |
Maska /24 (255.255.255.0) daje 254 użyteczne adresy hostów w każdej podsieci IPv4. Nie jest obowiązkowa – dla 12 kamer wystarczyłaby nawet podsieć /27 z 30 adresami, ale /24 upraszcza dokumentację i rozbudowę małej instalacji. Wybór zależy przede wszystkim od liczby urządzeń, planowanego wzrostu oraz istniejącej adresacji.
Komputery pracowników potrzebują dostępu do usług biznesowych, drukarek, serwerów i internetu. Nie oznacza to jednak, że muszą komunikować się z każdą kamerą czy sterownikiem. Uprawnienia powinny wynikać z faktycznie używanych aplikacji.
Sieć gościnna powinna zapewniać dostęp do internetu, a blokować połączenia do firmowych sieci prywatnych i innych chronionych zasobów. Przydatna jest również izolacja klientów Wi-Fi, która ogranicza komunikację między urządzeniami podłączonymi do tego samego SSID. To inny mechanizm niż separacja VLAN-ów.
Kamery IP najlepiej wydzielić razem z rejestratorem NVR, jeśli komunikacja między nimi ma pozostać lokalna. Strumienie wideo nie muszą wtedy przechodzić przez router między VLAN-ami. Gdy rejestrator znajduje się w innym segmencie, trzeba uwzględnić przepustowość urządzenia routującego i reguły zapory.
Przykładowo 12 kamer wysyłających średnio po 4 Mb/s generuje łącznie około 48 Mb/s strumieni wideo, bez narzutu protokołów i dodatkowych podglądów. Przy większych instalacjach znaczenie mają już nie tylko porty 1 Gb/s, lecz także przepustowość zapisu NVR, dyski i wydajność routingu.
Urządzenia IoT wymagają szczególnej uwagi. Czujniki, sterowniki ogrzewania czy inteligentne gniazdka często korzystają z usług chmurowych, protokołów multicast i mechanizmów automatycznego wykrywania. Po umieszczeniu ich w osobnym VLAN-ie część aplikacji może przestać wykrywać urządzenia.
Rozwiązaniem bywa jawny wyjątek w zaporze albo kontrolowany przekaźnik mDNS, jeżeli sprzęt i aplikacja tego wymagają. Nie należy automatycznie włączać przekazywania całego multicastu między wszystkimi VLAN-ami.
Osobny VLAN zarządzający 99 przeznacza się dla interfejsów administracyjnych switchy, routerów i AP. Dostęp do niego powinien mieć tylko administrator z uprawnionego komputera lub przez VPN.
Pięć VLAN-ów nie jest jednak obowiązkiem. W mikrobiurze z trzema komputerami i bez kamer wystarczą czasem dwa: firmowy i gościnny. Dodatkowa segmentacja ma sens, gdy rzeczywiście ogranicza dostęp, porządkuje administrację lub zmniejsza skutki przejęcia urządzenia.
Routing między VLAN-ami, reguły zapory i błędy, które psują separację
VLAN-y rozdzielają ruch na poziomie Ethernet, ale nie zastępują zapory sieciowej. Jeśli router ma interfejsy w VLAN 10, 20 i 30 oraz włączone routowanie między nimi, urządzenia z różnych podsieci mogą się komunikować, o ile nie blokują tego reguły bezpieczeństwa.
Routing można realizować na routerze z interfejsami VLAN 802.1Q albo na przełączniku warstwy trzeciej z interfejsami SVI. Wybór zależy od wymaganej przepustowości i miejsca egzekwowania polityki bezpieczeństwa. Szybki routing w switchu L3 jest przydatny przy dużym ruchu między serwerami, ale trzeba sprawdzić, czy urządzenie potrafi również filtrować go z wymaganą dokładnością.
W przykładowej firmie sensowna polityka zakłada domyślne blokowanie nowych połączeń między segmentami oraz dopuszczanie wyłącznie udokumentowanych wyjątków:
- VLAN 10 → VLAN 30: dostęp tylko z wybranych komputerów do interfejsu NVR, przykładowo TCP 443.
- VLAN 20 → internet: dostęp do wymaganych usług z blokadą ruchu do wewnętrznych podsieci i interfejsów administracyjnych.
- VLAN 30 → internet: brak dostępu, chyba że konkretne urządzenie wymaga aktualizacji lub określonej usługi zewnętrznej.
- VLAN 40 → serwer automatyki: wyłącznie porty i protokoły wymagane przez sterowniki, np. TCP 1883 dla MQTT bez TLS w zaufanym, odpowiednio chronionym środowisku albo TCP 8883 dla MQTT przez TLS.
- VLAN 99: administracja urządzeniami tylko z wyznaczonych adresów administratorów.
Reguły należy ustawiać we właściwej kolejności, uwzględniając DNS, DHCP, NTP i ruch odpowiedzi w zaporze stanowej. Trzeba też sprawdzić IPv6 – zablokowanie komunikacji wyłącznie dla IPv4 nie zapewnia separacji urządzeń korzystających z obu protokołów.
Najbardziej kłopotliwe błędy pojawiają się zwykle w trzech miejscach.
Pierwszy to niezgodność native VLAN lub PVID na końcach połączenia. Ruch nieoznaczony może trafiać do niewłaściwego segmentu, powodując utratę łączności, a niekiedy także naruszenie separacji. Konfigurację obu portów trzeba porównać, zamiast zakładać identyczne ustawienia fabryczne.
Drugi to niepełna lista allowed VLANs. Jeśli VLAN 20 nie został dopuszczony na trunku do punktu dostępowego, goście mogą widzieć SSID, lecz nie otrzymają adresu DHCP. Problem wygląda wtedy jak awaria Wi-Fi, choć faktycznie dotyczy konfiguracji przełącznika.
Trzeci to zbyt szerokie reguły zapory. Polecenie pozwalające całej sieci firmowej komunikować się ze wszystkimi VLAN-ami przekreśla część korzyści z segmentacji. Podobnie działa pozostawienie niekontrolowanego dostępu administracyjnego z sieci gościnnej.
Po konfiguracji potrzebne są testy, nie tylko kontrola zielonych kontrolek na urządzeniach:
- Podłącz komputer do portu access i sprawdź adres IP, maskę, bramę oraz VLAN.
- Zweryfikuj na switchu członkostwo portów i VLAN-y dopuszczone na trunkach.
- Sprawdź z sieci gościnnej dostęp do internetu oraz brak możliwości połączenia z NVR, panelem routera i komputerami firmowymi.
- Przetestuj dozwolone wyjątki, np. połączenie administratora z NVR na TCP 443, oraz nieautoryzowane połączenia do pozostałych portów.
- Sprawdź logi zapory, komunikację IPv6 i działanie IoT po ponownym uruchomieniu urządzeń.
Samo niepowodzenie polecenia ping nie dowodzi izolacji – urządzenie może blokować ICMP, a nadal udostępniać panel WWW lub inne usługi TCP.
Zmiany na przełącznikach MikroTik, Cisco czy TP-Link Omada należy wykonywać z zachowaniem dostępu administracyjnego i kopią konfiguracji. Szczególnie włączenie VLAN filtering bez prawidłowo przygotowanego VLAN-u zarządzającego może odciąć administratora od urządzenia.
FAQ – najczęstsze pytania
Czy VLAN działa na zwykłym, niezarządzalnym switchu?
Do świadomego tworzenia i przypisywania VLAN-ów potrzebny jest przełącznik z obsługą 802.1Q. Zwykły switch może przepuszczać ramki z tagami, ale nie zapewnia wymaganej kontroli segmentów.
Czy każdy VLAN musi mieć osobną podsieć IP?
W typowej firmowej konfiguracji tak. Osobne podsieci umożliwiają jednoznaczne routowanie i stosowanie reguł zapory między VLAN-ami.
Czy trunk jest szybszy od access?
Nie. Oba tryby mogą pracować z tą samą prędkością, np. 1 Gb/s. Trunk przenosi kilka VLAN-ów, ale wszystkie współdzielą przepustowość fizycznego łącza.
Czy do VLAN-ów potrzebny jest drogi router?
Nie. Potrzebny jest sprzęt obsługujący wymagane interfejsy VLAN, routing i filtrowanie. Istotniejsze od ceny są wydajność zapory, liczba portów i dostępne funkcje.
Od czego zacząć wdrażanie VLAN-ów w działającej firmie?
Najpierw sprawdź, czy sieć gościnna ma własny VLAN i czy zapora blokuje z niej dostęp do firmowych adresów IP. Następnie zinwentaryzuj porty switchy, połączenia trunk oraz adresy urządzeń. Dopiero po przygotowaniu kopii konfiguracji i planu odzyskania dostępu wydzielaj kamery oraz IoT. Najpilniejszy błąd do usunięcia to gościnne Wi-Fi z dostępem do tej samej sieci lokalnej co komputery pracowników.