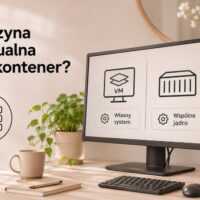
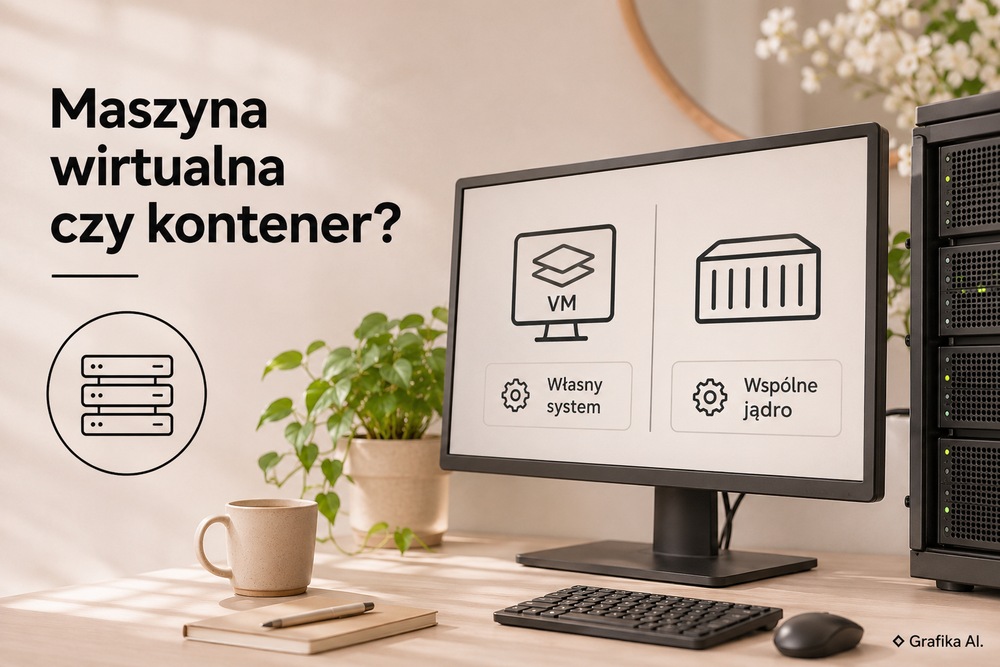
Maszyna wirtualna i kontener pozwalają uruchamiać usługi na tym samym serwerze, ale rozwiązują różne problemy. Maszyna wirtualna (VM) tworzy osobne środowisko z własnym systemem operacyjnym, natomiast kontener izoluje aplikację i jej zależności, wykorzystując jądro systemu, na którym działa. Różnica wpływa na zużycie pamięci, czas uruchamiania, bezpieczeństwo i sposób aktualizowania usług. Wybór nie sprowadza się więc do pytania, która technologia jest nowocześniejsza. Ważniejsze jest to, czy potrzebujemy odseparowanego systemu, czy wygodnego środowiska dla konkretnej aplikacji.
Izolacja i system operacyjny – co naprawdę oddziela maszyna wirtualna, a co kontener?
Maszyna wirtualna działa dzięki hiperwizorowi, takiemu jak Proxmox VE z KVM, Microsoft Hyper-V czy VMware ESXi. Hiperwizor udostępnia wirtualny procesor, pamięć, dysk i kartę sieciową. W takim środowisku instalowany jest system gościa, na przykład Debian 13 albo Windows Server 2025, wraz z własnym jądrem, usługami systemowymi i sterownikami.
Można w ten sposób uruchomić kilka niezależnych systemów na jednym fizycznym serwerze. Awaria usługi w jednej maszynie nie musi wpływać na pozostałe, a aktualizacja jądra Debiana w VM nie wymaga zmiany jądra systemu gospodarza. Izolacja sprzętowa stanowi również mocniejszą granicę bezpieczeństwa niż standardowa izolacja kontenerowa, choć nie eliminuje podatności hiperwizora ani błędów konfiguracji.
Kontener linuksowy działa inaczej. Docker wykorzystuje mechanizmy jądra Linux, przede wszystkim namespaces do separowania widoku procesów, sieci i systemu plików oraz cgroups do kontrolowania zasobów. Kontener nie uruchamia własnego jądra. Zawiera aplikację, biblioteki i wymagane pliki, ale korzysta z jądra środowiska, w którym jest uruchomiony.
Przykład? Na serwerze z Ubuntu można uruchomić Nginx, PostgreSQL i aplikację Python jako trzy oddzielne kontenery. Każdy ma własny zestaw zależności, bez konieczności instalowania trzech kompletnych systemów operacyjnych.
Istotne jest jednak ograniczenie zgodności. Kontener z aplikacją wymagającą jądra Linux nie uruchomi się bezpośrednio na jądrze Windows lub macOS. Docker Desktop rozwiązuje to przez uruchamianie kontenerów linuksowych wewnątrz zarządzanej maszyny wirtualnej z Linuksem. Na Windows wykorzystuje między innymi WSL 2, a na macOS odpowiednią warstwę wirtualizacji.
W praktyce wybór jest dość prosty:
- VM ma sens, kiedy potrzebny jest osobny system, inne jądro, silniejsza separacja środowisk lub niezależne zarządzanie aktualizacjami.
- Kontener sprawdza się, kiedy uruchamiamy usługi korzystające ze zgodnego jądra i zależy nam na powtarzalnym wdrażaniu aplikacji.
- VM jest zbędnym obciążeniem, gdy tworzymy cały system operacyjny wyłącznie po to, żeby uruchomić prostą usługę HTTP, którą można bezpiecznie obsłużyć kontenerem.
Nie należy przy tym mylić obrazu kontenera z obrazem systemu operacyjnego. Obraz Dockera zawiera warstwy systemu plików potrzebne aplikacji, ale nie jest kompletną maszyną z własnym jądrem.
Wydajność, bezpieczeństwo i zarządzanie – gdzie pojawiają się rzeczywiste koszty?
Kontenery zwykle uruchamiają się szybciej, ponieważ startują procesy aplikacji zamiast pełnego systemu. Dla niewielkiej usługi może to oznaczać sekundy lub mniej, podczas gdy start VM obejmuje również rozruch systemu gościa. Nie jest to jednak gwarantowany wynik: aplikacja Java inicjalizująca duży zestaw zależności może potrzebować kilkudziesięciu sekund niezależnie od sposobu uruchomienia.
Różnice dobrze widać przy gospodarowaniu pamięcią. Załóżmy serwer z 32 GB RAM, na którym chcemy uruchomić dziesięć niewielkich usług. Jeśli każda VM zużywa 300–600 MB na własny system i procesy pomocnicze, sam narzut systemowy może wynieść orientacyjnie 3–6 GB. W kontenerach część tego narzutu odpada, ponieważ usługi korzystają ze wspólnego jądra. Zysk zależy jednak od rozmiaru aplikacji, buforowania i liczby działających procesów.
Kontenery nie oznaczają automatycznie większej wydajności. W obu rozwiązaniach aplikacje mogą korzystać z akceleracji sprzętowej i wydajnych mechanizmów wejścia/wyjścia. Przy dużej liczbie operacji dyskowych decydujące bywają typ magazynu danych, sterownik, system plików i konfiguracja sieci, a nie sam wybór VM lub kontenera.
Znaczenie mają również trzy obszary administracyjne:
- Limity zasobów. W Dockerze można ograniczyć kontener do 2 GB pamięci opcją
--memory=2gi do równowartości dwóch rdzeni CPU opcją--cpus=2. Bez odpowiednich limitów źle działająca aplikacja może nadmiernie obciążyć gospodarza. - Aktualizacje. VM wymaga utrzymywania systemu gościa. Kontener zwykle aktualizuje się przez pobranie lub zbudowanie nowego obrazu i odtworzenie kontenera. Aktualizacja obrazu nie zastępuje jednak aktualizacji jądra gospodarza.
- Trwałość danych. Usunięcie kontenera usuwa jego zapisywalną warstwę. Dane PostgreSQL należy więc przechowywać w wolumenie lub odpowiednio skonfigurowanym katalogu gospodarza. Sam wolumen nie jest kopią zapasową.
Szczególnej uwagi wymaga bezpieczeństwo. Kontener uruchomiony z --privileged otrzymuje bardzo szerokie uprawnienia, co osłabia izolację. Podobnie niebezpieczne bywa udostępnianie kontenerowi gniazda /var/run/docker.sock, ponieważ daje możliwość sterowania demonem Dockera.
W usługach produkcyjnych rozsądny punkt wyjścia to uruchamianie procesów jako użytkownik nieuprzywilejowany, ograniczenie capabilities, montowanie systemu plików tylko do odczytu tam, gdzie to możliwe, i przyznawanie dostępu wyłącznie do potrzebnych katalogów. Docker oferuje również tryb rootless, choć ma on ograniczenia dotyczące niektórych funkcji sieciowych i systemowych.
Jeżeli na jednym serwerze działają aplikacje różnych, wzajemnie niezaufanych klientów, oddzielne maszyny wirtualne są zazwyczaj bezpieczniejszą granicą izolacji niż standardowe kontenery współdzielące jądro. Nie oznacza to jednak pełnej odporności na ataki. Hiperwizor, system gospodarza i interfejsy administracyjne także wymagają zabezpieczenia.
Jak dobrać rozwiązanie do aplikacji, testów i usług domowych?
Dla klasycznej aplikacji internetowej, składającej się z backendu, bazy danych i serwera reverse proxy, Docker Compose jest często najwygodniejszym rozwiązaniem. Pozwala opisać obrazy, sieci, wolumeny, zmienne środowiskowe i zależności usług w pliku YAML. Konfigurację można następnie uruchomić na innym serwerze bez ręcznego instalowania wszystkich bibliotek.
Przykładowo niewielki sklep oparty na aplikacji Node.js, PostgreSQL i Nginx można podzielić na trzy kontenery. Aktualizacja backendu wymaga wymiany jego obrazu, a nie przebudowy całego systemu. Baza pozostaje w osobnym kontenerze z trwałym wolumenem. Trzeba jednak zaplanować migracje schematu, kopie zapasowe oraz procedurę cofnięcia nieudanej aktualizacji.
Do testowania całych systemów operacyjnych lepsza będzie VM. Administrator sprawdzający aktualizację Windows Server, konfigurację Active Directory lub zachowanie konkretnej wersji jądra Linux potrzebuje niezależnego środowiska systemowego. Kontener nie odtworzy takich warunków. Maszyna wirtualna umożliwia też wykonanie migawki przed zmianą konfiguracji. Migawka ułatwia powrót do wcześniejszego stanu, ale nie zastępuje niezależnego backupu.
W domowym serwerze NAS albo minikomputerze z procesorem Intel N100 oba podejścia mogą współpracować. Przykładowy układ wygląda następująco:
- Proxmox VE jako platforma do zarządzania wirtualizacją.
- Debian lub Ubuntu Server w VM jako środowisko dla Docker Engine.
- Home Assistant OS w osobnej VM, gdy potrzebne są jego funkcje zarządzania dodatkami i systemem.
- Pi-hole, Jellyfin lub Uptime Kuma w kontenerach, jeśli wymagania sprzętowe i sieciowe na to pozwalają.
Taka architektura ułatwia oddzielenie systemów, ale ma swoją cenę: więcej warstw administracyjnych, osobne aktualizacje i bardziej skomplikowane przekazywanie urządzeń USB. Dla jednego lub dwóch serwisów na komputerze z 8 GB RAM może być po prostu przesadą.
Nie każda aplikacja jest również dobrym kandydatem do konteneryzacji. Program wymagający bezpośredniego zarządzania modułami jądra, specyficznych sterowników albo pełnej kontroli nad systemem operacyjnym często wygodniej uruchomić w VM. Z kolei typowy serwer WWW czy proces przetwarzający zadania w kolejce nie potrzebuje osobnego systemu.
Przed wyborem sprawdź kolejno:
- Wymagania systemowe aplikacji – czy potrzebuje konkretnego jądra, sterowników lub pełnego systemu.
- Poziom zaufania do kodu – czy uruchamiasz własne usługi, czy aplikacje nieznanych użytkowników.
- Dane i odtwarzanie awaryjne – gdzie będą przechowywane pliki, jak powstaną kopie zapasowe i jak je przywrócić.
- Dostępne zasoby – ile rzeczywiście pozostaje RAM i miejsca na dysku po uruchomieniu gospodarza.
- Koszt utrzymania – kto będzie aktualizował systemy, obrazy, sieci i konfiguracje.
Najczęstszym błędem przy wdrażaniu Dockera nie jest niewłaściwy dobór obrazu, lecz uruchomienie bazy danych bez trwałego wolumenu i sprawdzonego backupu. Serwis działa poprawnie aż do pierwszego usunięcia kontenera, kiedy okazuje się, że dane znajdowały się wyłącznie w jego zapisywalnej warstwie.
Dlatego przy wdrażaniu pierwszej usługi zacznij od jednego kontenera z określonym limitem pamięci, nieuprzywilejowanym użytkownikiem i poprawnie podłączonym wolumenem. Następnie odtwórz usługę z obrazu i sprawdź, czy dane przetrwały. Dopiero po pomyślnym teście odtwarzania dokładaj kolejne usługi lub warstwę wirtualizacji. Jeśli aplikacja wymaga własnego jądra albo silniejszej separacji od innych systemów, wybierz VM od początku.
FAQ – najczęstsze pytania o maszyny wirtualne i kontenery
Czy Docker jest maszyną wirtualną?
Nie. Docker to platforma do budowania i uruchamiania kontenerów. Na Windows i macOS Docker Desktop korzysta z maszyny wirtualnej z Linuksem, ale same kontenery nadal współdzielą jądro tego środowiska.
Co zużywa mniej pamięci RAM – kontener czy VM?
Zazwyczaj kontener, ponieważ nie wymaga uruchomienia osobnego systemu gościa. Faktyczne zużycie pamięci zależy jednak przede wszystkim od aplikacji, jej konfiguracji i obciążenia.
Czy można uruchomić Dockera wewnątrz Proxmox VE?
Tak. Popularnym rozwiązaniem jest instalacja Docker Engine w maszynie wirtualnej z Debianem lub Ubuntu. Zapewnia to odseparowanie środowiska kontenerowego od gospodarza Proxmox.
Czy kontenery są bezpieczne w środowisku produkcyjnym?
Tak, pod warunkiem odpowiedniej konfiguracji uprawnień, aktualizacji, izolacji sieci i ochrony danych. Standardowy kontener nie zapewnia jednak tak mocnej granicy izolacji jak osobna VM.
Czy kontener zachowuje dane po ponownym uruchomieniu?
Zwykle tak, jeśli jest to ten sam kontener. Problem pojawia się przy jego usunięciu i ponownym utworzeniu. Dane wymagające trwałości należy umieszczać w wolumenach lub odpowiednich katalogach poza zapisywalną warstwą kontenera.
Czy Kubernetes jest potrzebny do uruchomienia kilku kontenerów?
Nie. Dla kilku usług na pojedynczym serwerze zwykle wystarcza Docker Compose. Kubernetes ma sens przy bardziej rozbudowanych wdrożeniach wymagających orkiestracji, automatycznego skalowania i zarządzania wieloma węzłami.